CISA предупредила об уязвимости MikroTik RouterOS: что проверить владельцам роутеров
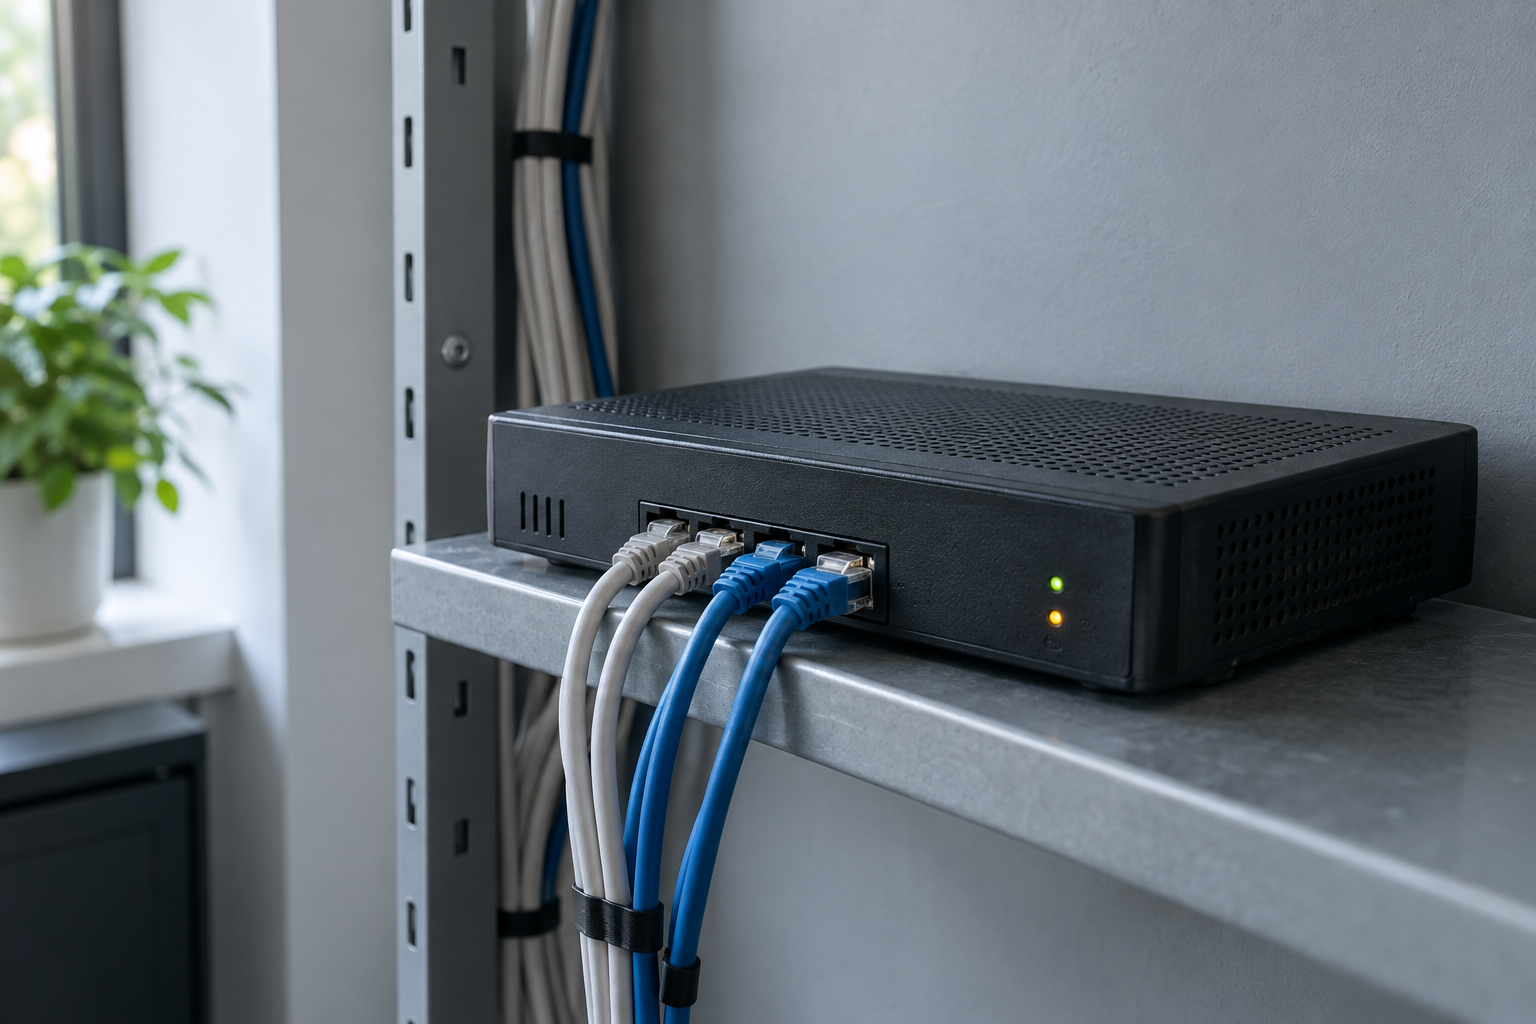
CISA опубликовала предупреждение об уязвимости MikroTik RouterOS CVE-2026-84411. Она затрагивает веб-управление роутером в версиях до 7.24. При доступе к этому сервису злоумышленник может атаковать устройство до входа в учётную запись. Владельцам таких роутеров стоит проверить версию RouterOS и запланировать обновление.
Что известно об уязвимости
Согласно бюллетеню CISA, ошибка находится в обработке тела HTTP-запроса веб-службой управления. Специально подготовленный запрос может привести к удалённому выполнению кода с высокими правами или к отказу в обслуживании. Для попытки не требуется предварительно войти в панель администратора. Уязвимость получила идентификатор CVE-2026-84411 и критическую оценку CVSS 9,8.
Это предупреждение относится именно к веб-управлению RouterOS. Его не следует смешивать с другими сентябрьскими сообщениями об ошибках в SSH-службе MikroTik: там другие идентификаторы и условия атаки. CISA также указывает, что на момент обновления бюллетеня ей не были известны публичные случаи эксплуатации именно CVE-2026-84411. Критическая оценка означает серьёзный потенциальный ущерб, но не доказывает, что конкретный роутер уже взломан.
Основной риск возникает, когда веб-интерфейс управления доступен из недоверенной сети. Но отсутствие внешнего доступа не заменяет обновление: внутри сети тоже могут быть устройства и пользователи, которым нельзя доверять административный интерфейс. Проверять следует установленную версию RouterOS и настройки доступа к панели, а не только модель корпуса.
Что проверить владельцу роутера
Сначала убедитесь, что устройство действительно работает на MikroTik RouterOS. В локальной панели управления или привычном инструменте администрирования посмотрите установленную версию. По данным CISA, затронуты версии ниже 7.24. Ведомство рекомендует обновиться до 7.24 или более позднего выпуска. Пакет обновления берите через штатный механизм RouterOS или официальный сайт MikroTik, а не из случайного архива.
Перед обновлением сохраните резервную копию конфигурации и выберите время, когда краткий перерыв в сети не нарушит работу. Для роутера, от которого зависят офисные устройства, удалённый доступ или телефония, разумно заранее проверить совместимость выбранной версии и подготовить способ восстановить доступ. Если администрирование выполняет специалист, передайте ему текущую версию и сведения о том, открыт ли веб-интерфейс извне.
Отдельно проверьте правила удалённого доступа. Панель управления не стоит публиковать напрямую в интернет без необходимости. CISA рекомендует ограничивать сетевую доступность административных систем и использовать защищённый удалённый доступ, когда он действительно нужен. VPN тоже необходимо поддерживать в актуальном состоянии: само его наличие не исправляет уязвимость RouterOS.
Итог простой: это повод для адресной проверки устройств MikroTik, а не для паники всех владельцев Wi-Fi. Если у вас RouterOS старее 7.24, приоритет — безопасное обновление и ограничение доступа к веб-панели. После установки новой версии проверьте, что роутер сохранил нужные сетевые настройки и продолжает обслуживать подключённые устройства.
Услуга ExShare: Настройка сети.
Оставить заявку или задать вопрос: Контакты ExShare.